上海极证深耕企业认证合规十余年,一站式承接 ISO 全体系、产品认证、IT 资质、行政许可、知识产权等百余项服务,覆盖制造、建筑、医疗器械、食品等多行业,按需定制方案,高效助力企业完成资质申报与合规落地。
PROFESSIONAL SERVICES

177-1813-8201
|
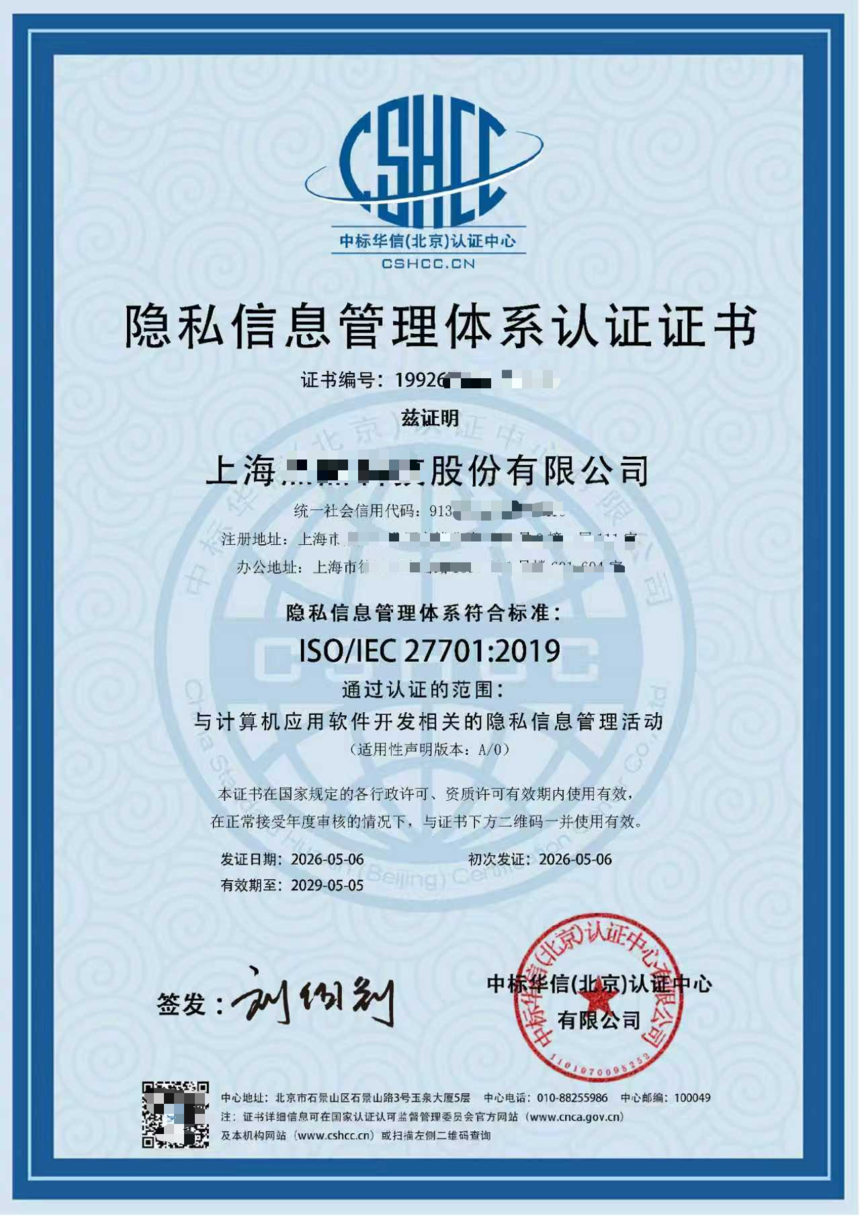
ISO27701隐私信息管理体系认证ISO/IEC 27701 是 ISO/IEC 27001 和 ISO/IEC 27002 的隐私扩展,旨在帮助组织保护和控制他们处理的个人信息。类似于现有的 ISO 标准 ISO27701 补充,它为建立、实施、维护和持续改进隐私信息安全管理体系提供了特定要求和指导。 为了更好地理解新标准 ISO/IEC 27701 认证,应该理解两个关键术语:处理器和控制器。通常,“控制者”是指示首先收集和处理 PII 的原因的实体,“处理者”是负责代表该个人处理此类数据的独立法律实体。建立隐私信息管理体系可以给企业带来如下收益:
①合规——明确隐私保护管理合规目标,减轻组织合规负担的同时降低了组织合规风险; ②完善自身数据安全能力和风险管理——实现持续完善产品的非功能性要求,进而展示出产品在处理个人隐私安全、安全治理的绩效,通过流程分析,在流程的输入、输出、控制过程中,识别、分析、验证隐私保护需求、传递隐私保护价值,减少甚至消除隐私泄露的风险; ③PIMS 认证可以传递信任——客户或合作伙伴,尤其是政府组织、金融机构作为承担隐私风险的机构,通常为要求PII 处理者提供相关证据(如 PIA 分析报告),从而证明 PII 处理者的产品能符合使用的隐私管理体系要求。通过得到授权的第三方机构对 PII 处理者进行基于国际标准的审核,可以极大的降低合规沟通成本,这种合规透明度的提高对于组织战略和业务决策至关重要,同时 PIMS 认证也有助于向公众传达组织的可信度。 |